راهبرد جدید سایبری ایران: ایجاد آشوب در دنیای واقعی
فلیز سالومون / وال استریت ژورنال / ۱۳ نوامبر ۲۰۲۶
تلآویو — دسترسی مسئولان ایستگاههای آبرسانی در شهرهای کوچکِ غرب میانه آمریکا به پنلهای کنترلیشان قطع شد. شبکههای دو تانکر حامل انرژی که عازم تگزاس بودند، هنگام ورود به اقیانوس اطلس مورد نفوذ قرار گرفتند. دمای صدها یخچال در فروشگاههای مواد غذایی اروپا تا حد سوزانِ ۱۲۰ درجه فارنهایت (حدود ۴۹ درجه سانتیگراد) بالا برده شد.
سه حمله سایبری از تابستان امسال که پیامدهایی در دنیای واقعی داشتهاند، همگی به یک مظنون اصلی اشاره دارند: هکرهای ایرانی.
ایران مدتها به عنوان یک تهدید سایبری درجهدو تلقی میشد که فاقد پیچیدگیهای فنی و راهبردیِ کشورهایی نظیر چین، روسیه و کره شمالی بود. اکنون، در حالی که تقابل ایران و ایالات متحده ادامه دارد، تهران سطح جدیدی از تهاجم را به نمایش گذاشته است؛ موضوعی که باعث شده کارشناسان امنیت سایبری هشدار دهند که جمهوری اسلامی به دشمنی خطرناکتر تبدیل شده است.
به گفته مقامهای حوزه سایبری و کارشناسان دفاعی، تهران در حال گسترش دامنه اهداف خود است و به سمت حملاتی حرکت کرده که آسیبهای ملموسی در دنیای واقعی ایجاد میکنند. این تغییر رویکرد، هم نشاندهنده تسلط بیشتر بر ابزارهای نوینی همچون هوش مصنوعی است و هم بیانگر تمایل به استفاده از این ابزارها علیه طیف وسیعتری از اهداف.
یوسی کارادی، رئیس اداره ملی سایبری اسرائیل، به وال استریت ژورنال گفت: «آنچه ایران در حال حاضر انجام میدهد، درس گرفتن از جنگ قبلی است. من همیشه فرض را بر این میگذارم که دشمنم در جنگ بعدی، همان دشمنِ جنگ پیشین نخواهد بود؛ بلکه دشمنی قویتر و پیشرفتهتر خواهد بود.»
از زمانی که ایران در اوایل دهه ۲۰۰۰ توسعه توانمندیهای سایبری خود را آغاز کرد، اسرائیل هدف اصلی آن بوده است؛ جایی که ایران حملات مداومی انجام داده و تکنیکهای خود را محک زده است. با گذشت زمان، ایران دامنه اهداف خود را به رقبایش در منطقه خلیج فارس، یعنی عربستان سعودی و امارات متحده عربی، گسترش داد؛ در حالی که حملات در ایالات متحده نیز تجهیزات ساخت اسرائیل را هدف قرار میدادند.
تهران پس از آنکه هدفِ یک کرم رایانهای به نام «استاکسنت» (Stuxnet) قرار گرفت — ابزاری که توسط ایالات متحده و اسرائیل برای نفوذ به سیستمهای کنترلی سانتریفیوژهای هستهای ایران و صدور فرمان خودتخریبی به آنها طراحی شده بود — برنامه سایبری خود را به شدت تقویت کرد. این کرم در سال ۲۰۱۰ کشف شد و آن حمله به طور گسترده به عنوان اولین عملیات سایبری که باعث تخریب فیزیکی شد، تلقی میشود.
بهجز چند استثنا — از جمله حمله سایبری «شامون» در سال ۲۰۱۲ که دهها هزار رایانه متعلق به غول نفتی عربستان، «آرامکو»، را از کار انداخت — حملات سایبری ایران عمدتاً اقداماتی ابتدایی، نظیر کارزارهای اعمال نفوذ، بودهاند. تیمهای هکتیویست (هکرهای کنشگر) وابسته به ایران، به انجام حملات «هک و افشا» شهرت داشتند؛ بدینمعنا که با سرقت اطلاعات شخصی و انتشار آنها، سعی در تضعیف چهرههای سرشناس و نهادها داشتند. در موارد تازهتر، آنها دوربینهای نظارتی متصل به اینترنت را هدف قرار دادهاند.
دو تاکتیک در حملات سایبری ایران
در سالهای اخیر، مقامات آمریکایی و اسرائیلی میگویند ایران تمرکز خود را به دو تاکتیک تغییر داده است که میتوانند با هم برای به حداکثر رساندن آسیب در دنیای واقعی استفاده شوند. اولین مورد، پاک کردن دادهها است که فایلهایی را که رایانهها برای کار به آنها نیاز دارند، از بین میبرد. مورد دوم، هک کردن «کنترلکنندههای منطقی قابل برنامهریزی» یا «PLC»ها است، دستگاههایی که به طور فزایندهای برای خودکارسازی انواع اقدامات صنعتی از حمل و نقل گرفته تا تولید و لجستیک استفاده میشوند.
این PLCها در سیستمهای «فناوری عملیاتی» یا «OT»، بافت پیوندی بین دستورات مجازی و اشیاء فیزیکی، تعبیه شدهاند. آنها در چراغهای راهنمایی، پمپهای فاضلاب و شبکههای برق — که در سراسر زیرساختهای حیاتی هر کشور بافته شدهاند — قرار دارند. استاکسنت یک حمله PLC بود.
نیکلاس اندرسن، سرپرست آژانس امنیت سایبری و زیرساخت ایالات متحده یا «CISA»، به وال استریت ژورنال گفت که این دستگاهها «عنصری از زیرساخت ما هستند که فکر میکنم میبینیم به ویژه توسط بازیگران تهدیدکننده ایرانی تهدید میشوند».
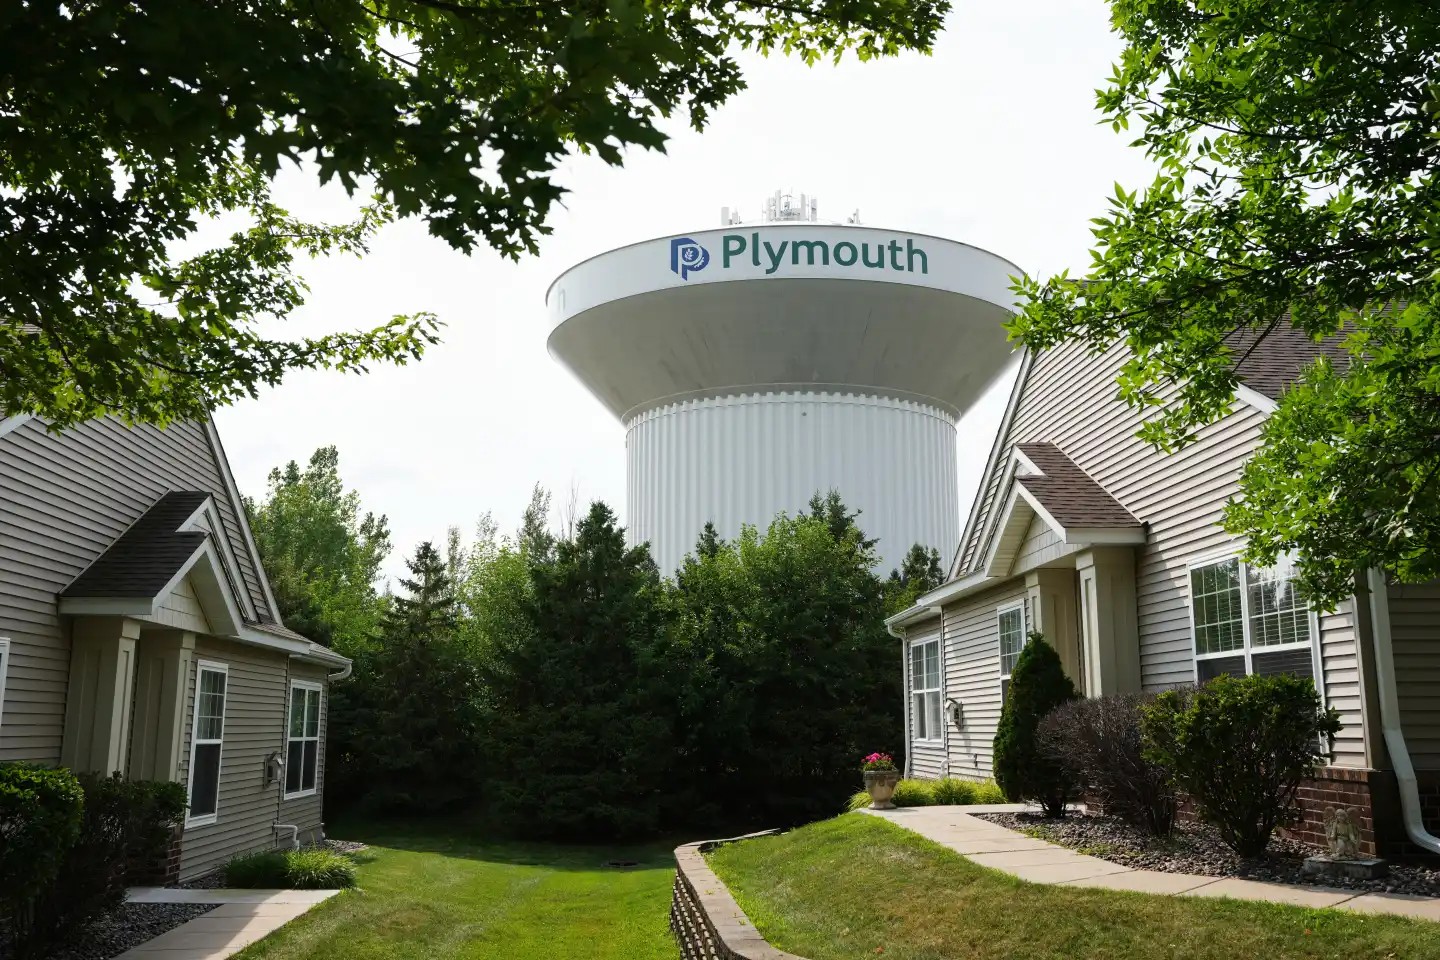
مینهسوتا یکی از دستکم هفت ایالتی بود که در اوایل سال جاری، سامانههای آبی آن مورد نفوذ قرار گرفتند/ عکس: آسوشیتد پرس
به گفته سرگئی شیکویچ، مدیر بخش اطلاعات تهدیدات در شرکت امنیت سایبری اسرائیلی «چک پوینت» (Check Point)، این نوع حملات از چند سال پیش رواج بیشتری یافتند و تقریباً همیشه توسط گروهی به نام «سایبر اونجرز» (CyberAv3ngers) انجام میشوند. این گروه همچنین با نام «شهید کاوه» نیز شناخته میشود؛ واحدی که تحت فرماندهی سایبری ایران فعالیت میکند.
در اواخر سال ۲۰۲۳، آژانس امنیت سایبری و زیرساخت آمریکا (CISA) اعلام کرد که گروه «سایبر اونجرز» مسئول حمله به سیستمهای ساخت شرکت اسرائیلی «یونیترونیکس» (Unitronics) بوده است؛ سیستمهایی که در مدیریت منابع آب ایالات متحده مورد استفاده قرار میگیرند. این آژانس اوایل سال جاری با صدور هشداری نسبت به احتمال حملات بیشتر از سوی ایران خبر داد؛ هشداری که تنها چند روز پیش از نفوذ به سیستمهای آبی در دستکم هفت ایالت آمریکا بهروزرسانی شده بود. در ماه سپتامبر، مقامات آمریکایی اعلام کردند در حال بررسی این موضوع هستند که آیا ایران در حملات سایبری علیه دو نفتکش که به مقصد تگزاس در حرکت بودند، نقش داشته است یا خیر.
مقامات آمریکایی و فرانسوی گمان میکنند که هکرهای ایرانی در حملات اخیر در اروپا نیز دست داشتهاند. این حملات تأسیسات زنجیره تأمین سرد (سردخانهها) را در فرانسه و دیگر نقاط هدف قرار دادند که منجر به بروز آتشسوزی و فاسد شدن مواد غذایی شد؛ چرا که مهاجمان از راه دور دمای این تأسیسات را در طول شب به شدت افزایش داده بودند. بسیاری از اهداف، فروشگاههای زنجیرهای در شهرهای کوچک و مناطق روستایی بودند؛ مکانهایی که به گفته کارشناسان، حمله به آنها در مقایسه با شهرهای بزرگ آسانتر است.
اندرسن در حاشیه کنفرانس «هفته سایبری» (Cyber Week) در تلآویو گفت: «این نمونه خوبی است تا مردم بتوانند ببینند چنین حملاتی چه تأثیری میتواند بر زندگی روزمره آنها داشته باشد.»
ایران که خود بارها هدف حملات سایبری قرار گرفته است، انجام هرگونه حمله در خارج از مرزهایش را تکذیب میکند. محمد امیننژاد، سفیر ایران در فرانسه، به نشریه «وال استریت ژورنال» گفت که اگر تهران چنین تواناییهایی داشت، از آنها علیه اروپا استفاده نمیکرد، بلکه ایالات متحده یا اسرائیل را هدف قرار میداد؛ وی بدین ترتیب تلویحاً اشاره کرد که کشور دیگری مقصر این ماجراست.
بازیگران اصلی حملات سایبری
هر یک از بازیگران اصلی تهاجمی در فضای سایبری جهان — شامل چین، روسیه، ایران و کره شمالی — بهطور سنتی سبک و سیاق خاص خود را در انجام حملات دارند. چین معمولاً به صورت مخفیانه عمل میکند و تمرکز آن بر جاسوسی و استقرار پنهانی در زیرساختهای حیاتی برای آمادگی جهت درگیریهای احتمالی در آینده است. روسیه معمولاً با هدف ایجاد هرجومرج و اختلال فیزیکی — به عنوان مکمل جنگهای نظامی (کینتیک) — دست به حمله میزند. کره شمالی نیز از حملات سایبری برای کسب درآمد از طریق سرقت و اخاذی استفاده میکند. شالو هولیو، مدیرعامل شرکت امنیت سایبری اسرائیلی «دریم» (Dream)، میگوید: «ایران از این نظر پدیدهای بسیار عجیب و غریب است، چرا که آنها هر کاری که از دستشان بربیاید، انجام میدهند.»
به نظر میرسد این توانمندیها رو به گسترش هستند. هولیو میگوید همزمان با رواج مدلهای هوش مصنوعی، ایران در حال یافتن روشهایی برای بهکارگیری آنها در حملاتی بزرگتر و سریعتر بوده است. به گفته او، در حالی که ایران پیشتر از هوش مصنوعی برای تقویت «مهندسی اجتماعی» (فریب کاربران) استفاده میکرد، اکنون از آن برای اسکن کدها جهت یافتن آسیبپذیریهای «روز صفر» (zero-day) و مهندسی معکوسِ وصلههای امنیتی بهره میبرد؛ اقدامی که پیش از آنکه کاربران بتوانند حفرههای امنیتی را برطرف کنند، به مهاجمان نشان میدهد که این نقاط ضعف کجا قرار دارند.
او میگوید: «آنها تلاش میکنند خود را به عنوان یک بازیگر تهدیدکننده در سطح جهانی مطرح کنند.»
کارشناسان امنیت سایبری معتقدند که اگرچه توانمندیهای ایران هنوز از سایر قدرتها عقبتر است، اما عزم راسخ این کشور برای ایجاد هرجومرج، آن را به نیرویی تبدیل کرده که باید جدی گرفته شود.
مارک مونتگومری، دریادار بازنشسته و کارشناس تهدیدات سایبری در «بنیاد دفاع از دموکراسیها» — اندیشکدهای در واشنگتن که همواره منتقد ایران بوده است — میگوید: «اکنون کشور دیگری وجود دارد که باید نگران آن باشیم؛ یک دشمن تهدیدکننده دیگر.»
او میافزاید: «حملات سایبری اکنون پیامدهایی به همراه دارند که احتمالاً در گذشته شاهد آن نبودهایم. یک قطعه کد مخرب سایبری میتواند همان اثر ویرانگرِ یک وسیله انفجاری را داشته باشد.»
شیکویچ، از شرکت «چک پوینت» (Check Point)، میگوید ممکن است ایران اهداف خود را از اسرائیل به سمت ایالات متحده و اروپا تغییر داده باشد، زیرا در آن مناطق تأثیرات حملات گستردهتر است و سیستمهای دفاعی نیز ضعیفترند.
او میگوید: «آنها از نظر فناوری قطعاً در سطح روسیه یا چین نیستند؛ بلکه صرفاً تهاجمیتر و بیپرواتر عمل میکنند.»